Memahami Postur Keamanan Aplikasi
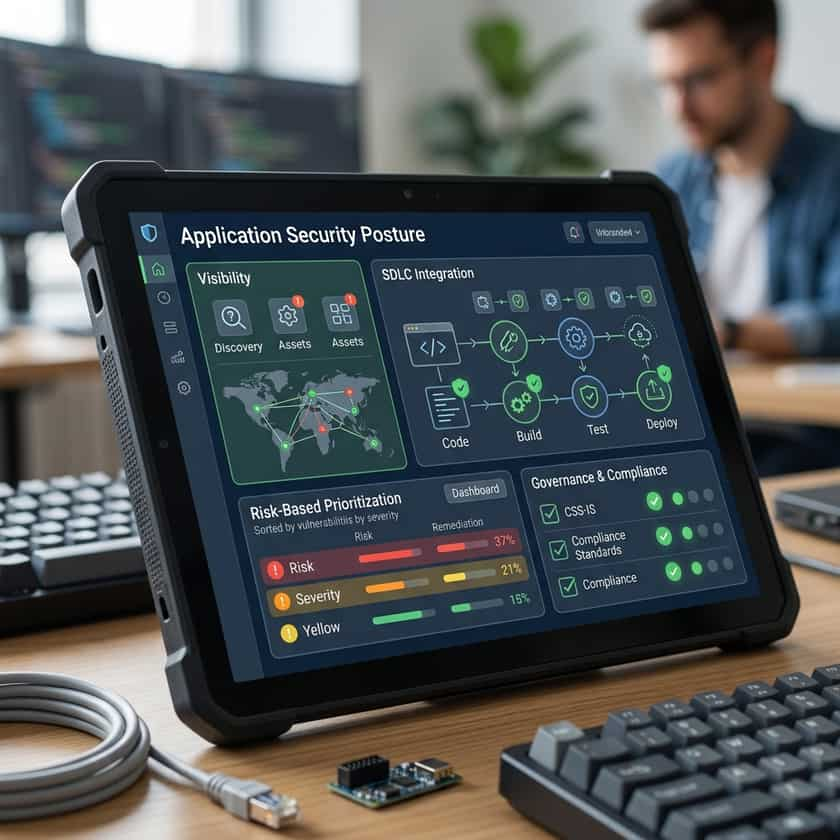
Dalam lanskap digital tahun 2025 yang berkembang pesat, istilah Postur Keamanan Aplikasi (Application Security Posture atau ASP) telah bergeser dari sekadar perhatian teknis khusus menjadi prioritas utama di tingkat direksi. Sederhananya, postur keamanan aplikasi Anda merupakan status menyeluruh dari seluruh lingkungan keamanan aplikasi organisasi Anda. Hal ini berfungsi sebagai gambaran holistis, yang merinci efektivitas kontrol keamanan Anda, keberadaan kerentanan, serta ketahanan ekosistem perangkat lunak Anda secara keseluruhan. Alih-alih hanya berfokus pada satu firewall atau patch, ASP menuntut pandangan yang menghubungkan berbagai lapisan keamanan yang terpisah ke dalam satu strategi pertahanan terpadu.
Mewujudkan postur yang tangguh membutuhkan lebih dari sekadar memasang alat; hal ini melibatkan orkestrasi upaya kolaboratif antara pengembang, operasional keamanan, dan pemangku kepentingan bisnis. Seiring berkembangnya skala organisasi, mereka kerap menghadapi kendala berupa visibilitas keamanan yang terfragmentasi, memicu celah yang dapat dieksploitasi oleh penyerang. Dengan memprioritaskan visibilitas dan pengelolaan terpadu, bisnis dapat beralih dari kondisi reaktif yang sibuk memadamkan masalah mendadak menjadi postur proaktif yang mengantisipasi ancaman sebelum muncul di lingkungan produksi.
Tantangan Kejenuhan Peringatan dan Kompleksitas
Salah satu masalah paling persisten yang dihadapi tim keamanan adalah volume peringatan yang luar biasa besar yang dihasilkan oleh infrastruktur modern. Bukan hal yang aneh bagi perusahaan skala menengah untuk memproses ratusan, bahkan terkadang lebih dari 500 peringatan setiap harinya. Aliran data yang konstan ini menciptakan lingkungan tempat kerentanan kritis mudah terkubur di bawah kebisingan informasi. Ketika tim keamanan menghabiskan waktu mereka mengejar positif palsu, mereka kehilangan kemampuan untuk berfokus pada perbaikan strategis, membiarkan komponen aplikasi inti terpapar lebih lama dari yang seharusnya.
Solusi postur keamanan aplikasi yang efektif mengatasi hal ini dengan menerapkan kerangka kerja penentuan prioritas yang cerdas. Alih-alih memperlakukan setiap kerentanan sebagai keadaan darurat berprioritas tinggi yang mendesak, sistem modern mengkategorikan risiko berdasarkan potensi dampak bisnisnya. Dengan menghubungkan data ancaman dengan konteks aplikasi—seperti apakah perangkat lunak menangani data sensitif pelanggan atau berinteraksi dengan basis data internal yang kritis—tim keamanan dapat menyaring kebisingan yang mengganggu. Hal ini memungkinkan pendekatan yang lebih terarah, memastikan aset digital Anda yang paling berharga mendapatkan tingkat perlindungan tertinggi.
Pilar Utama Strategi Keamanan yang Tangguh
- Visibilitas Berkelanjutan: Pertahankan inventaris yang akurat dan real-time dari semua aplikasi, API, serta layanan mikro dalam portofolio Anda.
- Pemodelan Ancaman Proaktif: Evaluasi secara berkala bagaimana aplikasi Anda dapat diserang dan kenali vektor yang paling mungkin dieksploitasi.
- Pemetaan Kepatuhan Otomatis: Sederhanakan proses pemetaan kontrol keamanan Anda terhadap kerangka regulasi seperti GDPR atau SOC2.
- Tata Kelola Terpadu: Tetapkan kebijakan jelas yang menentukan persyaratan keamanan di setiap tahap siklus hidup pengembangan perangkat lunak (SDLC).
- Lingkaran Umpan Balik: Terapkan saluran komunikasi cepat yang memperingatkan pengembang tentang celah keamanan saat mereka sedang menulis kode.
Risiko Baru yang Muncul dalam Ekosistem Modern
Lanskap ancaman untuk tahun 2025 ditandai dengan pergeseran teknologi yang cepat. Aplikasi semakin bergantung pada pustaka pihak ketiga, kerangka kerja open-source, dan layanan cloud-native. Meskipun alat-alat ini mempercepat pengembangan, mereka juga memperkenalkan risiko rantai pasok yang sering kali sulit dideteksi. Postur yang kuat harus memperhitungkan dependensi eksternal ini, memastikan batas keamanan Anda mencakup lebih dari sekadar kode yang ditulis sendiri, hingga mencakup seluruh ekosistem komponen perangkat lunak terintegrasi yang menjalankan bisnis Anda.
Selain itu, maraknya pengembangan berbasis AI dan alat bantu penulisan kode otomatis telah mempercepat peluncuran fitur-fitur baru. Kendati meningkatkan produktivitas, hal ini juga berarti kerentanan keamanan dapat masuk dengan laju yang lebih cepat. Menjaga postur keamanan yang positif menuntut kemampuan beradaptasi dengan kecepatan tersebut tanpa mengorbankan keselamatan. Mengintegrasikan pemeriksaan keamanan secara langsung ke dalam alur kerja pengembang—yang sering disebut sebagai 'shifting left'—kini bukan lagi pilihan tambahan. Ini adalah cara paling efektif untuk memastikan keamanan berjalan seiring dengan tuntutan bisnis modern.
Praktik Terbaik untuk Penerapan
Meningkatkan postur keamanan aplikasi Anda secara efektif merupakan proses yang berulang. Mulailah dengan mengaudit status Anda saat ini untuk mengidentifikasi celah terbesar dalam visibilitas serta waktu respons Anda. Jangan mencoba memperbaiki semuanya sekaligus. Sebaliknya, fokuslah pada area yang berdampak tinggi seperti keamanan API atau alur autentikasi yang kritis. Libatkan jajaran kepemimpinan sejak dini, dengan membingkai inisiatif keamanan dalam konteks kelangsungan bisnis dan manajemen risiko. Ketika para pemangku kepentingan memahami bahwa keamanan mendukung profitabilitas bisnis dengan mencegah pelanggaran data yang merugikan, mendapatkan sumber daya yang dibutuhkan untuk perbaikan berkelanjutan akan menjadi jauh lebih mudah.